El Solitario

  • Noticias Tech
  • Inteligencia Artificial
  • Programación
  • Tutoriales
  • Seguridad
  • GNU/Linux

Seguridad

Diagrama de Content Security Policy bloqueando un script malicioso en el navegador
Seguridad

CSP: la cabecera HTTP que bloquea ataques XSS en el navegador

Content Security Policy es la cabecera HTTP que decide, origen por origen, qué scripts y estilos puede cargar tu sitio. Armamos una política real con nonces, modo Report-Only y los errores más comunes al activarla.

Por Clara Vásquez, hace 2 meses
Diagrama del handshake TLS 1.3 entre cliente y servidor
Seguridad

TLS 1.3: cómo funciona el handshake que cifra HTTPS

El handshake TLS 1.3 redujo a un solo viaje de ida y vuelta la negociación que antes tomaba dos en TLS 1.2, y eliminó los cifrados sin forward secrecy. Acá explicamos cómo funciona paso a paso, con comandos reales para inspeccionarlo y configurarlo en producción.

Por Clara Vásquez, hace 3 meses
Ilustración de código de WordPress auditado por agentes de IA en busca de una RCE
Seguridad

GPT-5.6 Sol Ultra halla una RCE en WordPress: brokers pagan $500.000

Un investigador de Searchlight Cyber gastó $25 en GPT-5.6 Sol Ultra para hallar una cadena de vulnerabilidades que permite ejecutar código remoto en WordPress sin autenticación previa. En el mercado de exploits, un hallazgo así se paga hasta $500.000.

Por Clara Vásquez, hace 3 meses
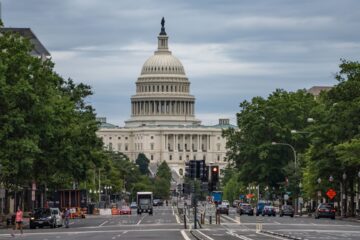
Capitolio de Estados Unidos representando el debate sobre el centro de seguridad de IA
Seguridad

Cámara de EE. UU. avanza crear un centro federal de seguridad de IA

El Comité de Ciencia de la Cámara de Representantes de EE. UU. avanzó una medida para crear un centro federal de seguridad de IA. La propuesta llega sin que exista aún una ley federal integral sobre inteligencia artificial en el país. El artículo compara el centro con la AI Act europea y detalla los pasos legislativos que faltan para que se convierta en ley.
Por Clara Vásquez, hace 3 meses
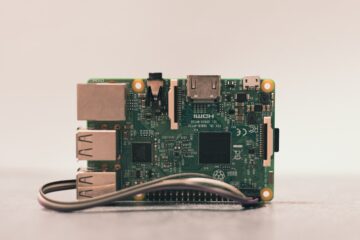
Diagrama de seguridad IoT: extracción de firmware con programador SPI
Seguridad

TP-Link Kasa EC71: RSA global y MD5 sin sal expuestos en CVE-2026-9770

Un investigador extrajo el firmware de una cámara Kasa Spot EC71 y halló una llave RSA compartida por toda la flota, contraseñas en MD5 sin sal y GPS expuesto sin autenticación. TP-Link corrigió los tres fallos en el firmware 2.4.1 tras seis meses de divulgación coordinada.

Por Clara Vásquez, hace 3 meses
Ilustración del zkVM OpenVM representando un circuito de verificación criptográfica
Seguridad

OpenVM parcha CVE-2026-46669: una IA halló un bug crítico en su zkVM

zkao, el auditor de inteligencia artificial de zkSecurity, encontró un bug crítico de soundness en la librería openvm-pairing del zkVM OpenVM tras nueve horas y media de escaneo. El fallo, catalogado como CVE-2026-46669, permitía a un prover malicioso forjar cualquier igualdad de pairing y ya fue corregido en OpenVM 1.6.0.
Por Clara Vásquez, hace 3 meses17 julio, 2026
Ilustración de GitHub Agentic Workflows filtrando un repositorio privado
Seguridad

GitLost: fuga de repos privados de GitHub por inyección de prompts

Noma Security descubrió GitLost, una falla de inyección de prompts en GitHub Agentic Workflows que permite filtrar el contenido de repositorios privados desde un simple issue público, sin credenciales ni acceso previo. La técnica explota cómo el agente de IA de GitHub procesa el texto de un issue como si fueran instrucciones confiables.
Por Clara Vásquez, hace 3 meses
Logo de Nessus Agent junto a una alerta de escalada de privilegios a SYSTEM en Windows
Seguridad

Nessus Agent 11.1.3 corrige un fallo que daba SYSTEM en Windows

Tenable parchó una vulnerabilidad de alta gravedad en Nessus Agent para Windows que permitía a un usuario local escalar a SYSTEM abusando de junctions del sistema de archivos. La corrección llegó en la versión 11.1.3, cuatro meses después del reporte inicial.

Por Clara Vásquez, hace 4 meses
Pantalla con código de seguridad mientras se analizan reportes de vulnerabilidades con IA
Seguridad

Valsorda: los reportes de vulnerabilidades dejaron de ser especiales

Filippo Valsorda, ex líder del equipo de seguridad de Go, argumenta que en 2026 los reportes de vulnerabilidades perdieron su estatus especial. Los LLM hacen abundante lo que antes era escaso, y el trabajo real del mantenedor pasó del hallazgo al triaje y la remediación rápida.

Por Clara Vásquez, hace 4 meses
Código fuente de FFmpeg analizado por un agente de IA en busca de zero-days
Seguridad

Un agente de IA halla 21 zero-days en FFmpeg por unos $1.000

La startup depthfirst dejó correr un agente de IA sobre FFmpeg y encontró 21 vulnerabilidades inéditas por unos $1.000, una de ellas escondida desde 2003. El caso reabre el debate sobre quién audita el software libre del que depende medio internet.

Por Clara Vásquez, hace 4 meses

Paginación de entradas

Anteriores 1 2 3 4 … 7 Siguiente

Cursos sobre Linux

  • Curso Introducción a Linux: Instala Linux en tu PC

    Introducción a Linux: Instala Linux en tu PC

    Empezá seguro en Linux: instalación paso a paso.

    ★ 4,6 en UdemyGratis
  • Curso Aprendiendo Linux: uso, terminal y comandos

    Aprendiendo Linux: uso, terminal y comandos

    Entorno de escritorio y comandos básicos de GNU/Linux.

    ★ 4,4 en Udemy$19,99

Enlaces de afiliado: si te inscribís, el blog recibe una comisión sin costo extra para vos.

El Solitario > Seguridad

Entradas recientes

  • Contención de agentes de IA: qué es y cómo funciona
  • Reutilización de conexiones HTTP en Go: cómo funciona
  • Iosevka: qué es y cómo personalizar tu fuente monoespaciada
  • Gemini 4 Argon: según Google, acelera xTB hasta 2,3x
  • Firefox Enterprise: cómo gestionar policies.json

Categorías

  • GNU/Linux
  • Inteligencia Artificial
  • Microservicios
  • Noticias Tech
  • Opinión
  • Programación
  • Redes
  • Seguridad
  • Tutoriales
  • Política de privacidad
Hestia | Desarrollado por ThemeIsle